最近一波取缔行动曝光了建立在被盗基础设施上的恶意网络:家庭设备在其所有者不知情的情况下被劫持,其连接被出租用于垃圾邮件、凭证填充以及跨家庭网络的攻击。
我们同样对此感到担忧,并赞赏这些取缔行动。这些网络很危险,拆除它们会让互联网更安全。
Bright Data 运营着一种根本不同类型的网络,我们的网络数据基础设施平台就建立在其之上。十年来,我们一直在将其打造为一种截然不同的存在:来源于真正知情并选择加入的真实用户,设计上具备安全性,通过独立审计验证,并公开其运作方式。它建立在四个透明度层级之上:来源、审查、治理和问责。这一区别正是本文的核心。
Bright Data 是一个网络数据基础设施平台。我们的网络是其中的一部分,利用来自 195 个国家/地区的每月轮换池中的 400M+ 住宅 IP,完全来源于真实的人,他们在专用设备上知情选择加入,并且可以随时选择退出,且不会收集任何个人数据。作为回报,他们会获得有价值的权益,以虚拟或真实付款的形式体现。
模糊经同意、负责任的网络与恶意、未经同意的网络之间的界限会造成真实伤害。它掩盖了公开网络数据所能实现的、往往至关重要的工作。
因此,值得准确说明这个故事的两个方面:经同意、负责任的网络实际上用于什么,以及负责任的运营商究竟如何确保它们安全。
第 1 部分:经同意、负责任且合规的网络实际上用于什么
经同意的网络让企业能够像另一个城市或国家的真实用户一样查看公开网络。这种能力很普通,却支撑着现代经济中令人惊讶的一大部分。
- 品牌保护。 公司可以在否则无法看到的区域市场中发现假冒卖家、灰色市场经销商和商标滥用。
- 广告验证。 广告主确认他们的广告出现在其付费投放的位置、正确呈现,并且不会与欺诈内容相邻。这种检查只有从真实的本地视角出发才有效。
- 网络安全和威胁情报。 帮助维护网络安全的反欺诈和威胁情报团队,会像受害者遇到它们那样观察恶意活动、钓鱼工具包和诈骗店面。
- 价格比较和市场研究。 帮助消费者找到公平价格的比较网站和研究工具,依赖于大规模准确的本地化定价。
- AI 数据。 完整的 AI 数据生命周期运行在公开网络数据之上:训练和微调数据集,将答案锚定在实时且可引用的证据中,为导航真实网站的 AI 智能体提供智能体访问,以及基于真实世界事实依据进行评估。
这不是一种边缘能力。超过 20,000 名客户依赖它,包括 Fortune 500 公司、排名前 20 的 AI 实验室中的 14 家,以及排名前十的 CDN 中的 6 家。
还有公共利益工作,这是该类别中很少成为头条的部分。通过 Bright Initiative,超过 750 个非营利、学术和政府合作伙伴使用公开网络数据开展社会所需的项目:
- AI Forensics 调查了欧洲选举期间 AI 聊天机器人的可靠性,并发现大约三分之一的回应包含危险的事实错误。
- C4ADS 在阿富汗企业登记册可能被下线之前将其保存,并追踪了新疆采矿业务中的强迫劳动供应链。
- UC Santa Barbara 的研究人员 映射了 837,000 个地址,以揭示针对美国低收入社区的宽带定价歧视。
- Imaging for Good 与执法部门合作,支持识别人类贩运受害者。
- Mycelium 从数千份经验证的可持续发展报告中建立了英国碳排放数据库。
如果没有对公开网络的经同意、负责任且安全的访问,这一切都不可能实现。更安全的选举、更公平的价格、被打断的人口贩运和有记录的腐败,都是社会所需要的成果。
技术本身不是问题。需要受到审视的是谁在运营它、他们如何获取来源,以及他们如何治理它。
第 2 部分:我们如何保护客户、我们的网络和网络本身
经同意、负责任的网络必须执行四个透明度层级,此外网络本身一开始就要被构建为能够抵御滥用。
- 来源: 每个 IP 都来自一位知情同意使用独立的专用屏幕且可以随时选择退出的对等方。
- 审查: 有记录的 KYC 会审查客户,只允许合法使用场景。合作伙伴在成为计划的一部分之前会接受审核。
- 治理: 在滥用发生时检测、阻止并归因滥用,并且当研究人员报告问题时,迅速行动并记录。
- 问责: 接受独立审计,并付费让外部研究人员探查我们的网络是否与犯罪池存在重叠。
Bright Data 制定了这一标准,并持续提高它。我们不只是遵循这四个层级。我们拥有它们。具体如下。
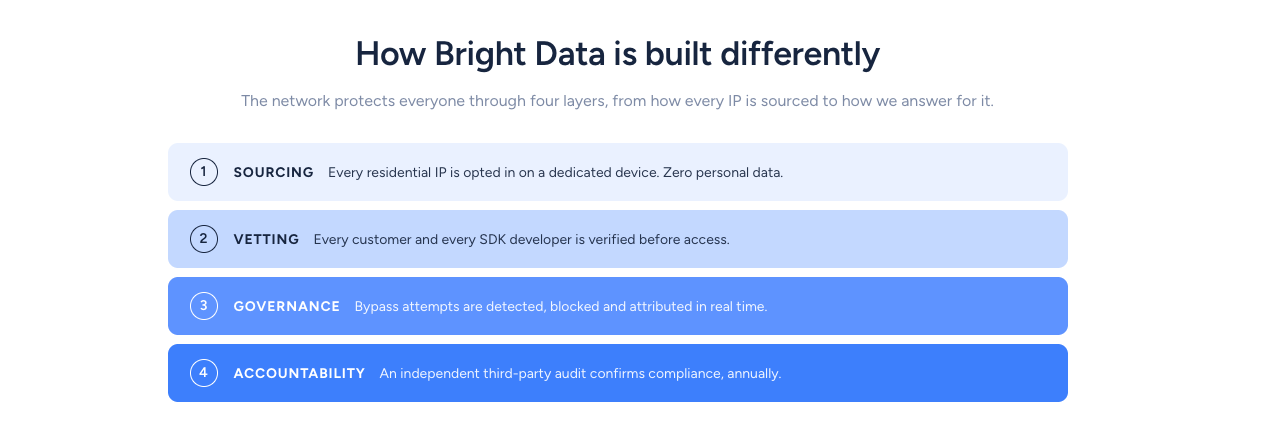
来源:每个用户都选择加入。 我们网络上的每个 IP 都来自一个真实的人,他们在专用设备上知情选择加入,并且可以随时选择退出,且不会收集任何个人数据。作为回报,他们会获得有价值的权益,以虚拟或真实付款的形式体现。
恶意网络中的设备从未同意过任何事情。每一位加入我们网络的用户都会通过清晰的原生同意屏幕表示同意,以换取真实权益,并且可以两次点击退出。这是客人与人质之间的区别。
审查:每个客户和开发者都会被验证。 Bright Data 是行业内第一个在授予网络访问权限之前实施真正“了解你的客户”流程的公司。每个客户都要接受身份验证,并由合规官进行审核。只允许获批的使用场景。我们会在门口阻止被禁止的使用场景,包括凭证填充、DDoS、广告欺诈、垃圾邮件以及从登录后页面收集数据。我们每年都会拒绝或暂停数百到数千名潜在客户。
治理:一旦发现异常,我们立即行动。 试图绕过我们流程的行为会被实时检测、阻止并归因。被标记的活动会交由合规官处理,而不仅仅是自动过滤器。当问题被报告时,我们会禁用账户、展开调查并立即行动。我们的 滥用报告门户 承诺在一个工作日内由真人作出回应。我们的网络受到 Microsoft Defender、McAfee、Avast、AVG、AppEsteem 和 Clean Software Alliance 的信任并被列入白名单。
问责:我们对所有这些负责。 Bright Data 接受持续的、独立的第三方审计,以确认其符合相关规则、法规、安全标准和最佳实践,并且我们会公布结果。我们委托进行了独立的 PwC 审计,审查我们的合规和道德控制,并每年发布在我们的 Trust Center。与之并列的还有:SOC 2 Type II、ISO 27001、CSA STAR Level 1,以及对 GDPR 和 CCPA 的有记录遵循。恶意网络不会发布审计报告。当一次审计显示我们约 10% 的网络合作伙伴未达到我们的标准时,我们将其移除,并且我们公开撰文说明原因。
其结果是一个我们通过设计就知道其良好的网络。每个用户都已同意,每个客户都已验证,每个行动都受到治理,一切都经过独立审计。
这与任何未经同意建立的网络有着根本不同。同样的词语,但在每一个重要方面都是相反的事物:同意而非被攻陷,审计而非匿名,经验证的客户而非罪犯。
应对恶意网络的正确方式,是提高整个领域的标准,然后以可记录的方式证明你达到了它。
请在 Bright Data 信任中心 自行查看证据。


首席合规与道德官
 14 years experience
Rony Shalit 是一位经验丰富的专业人士,专注于风险管理、合规、内部控制和内部审计流程。目前,他在 Bright Data 担任首席合规与道德官;Bright Data 是全球领先的网络数据收集平台。